アクセスの範囲
エージェントは権限範囲を限定したアカウントを使い、ワークフローに必要なデータと操作だけを利用します。
IDとアクセス管理
セキュリティと管理
エージェントは業務システム上で操作を行うため、誰が何にアクセスできるか、どの操作に承認が必要か、何を記録するかといったセキュリティを、すべてのワークフローに組み込んで設計します。
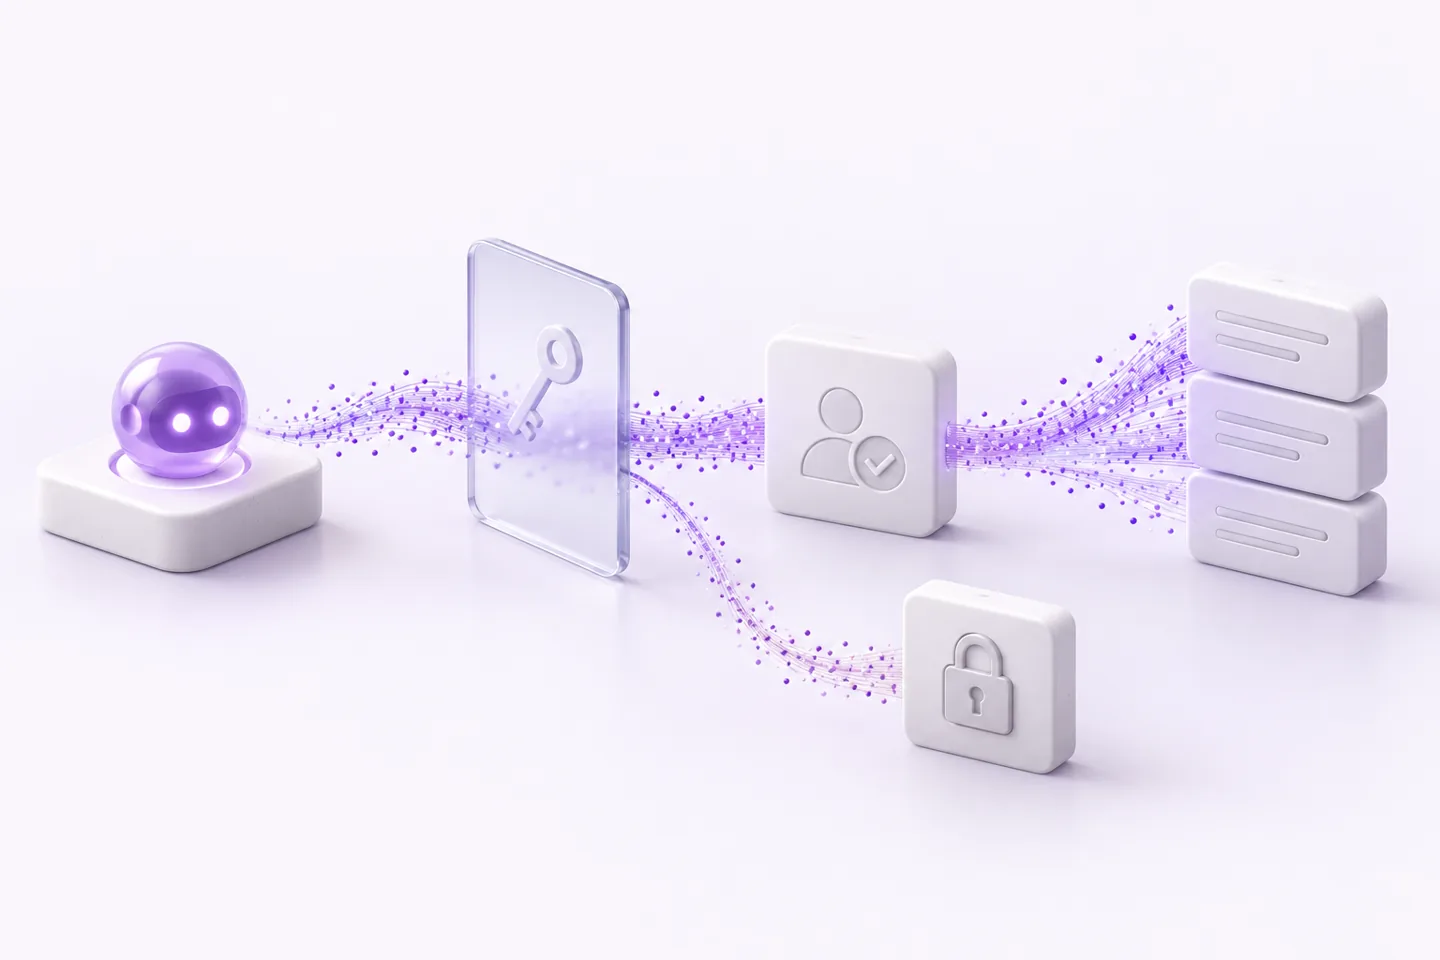
管理策は導入ごとに合意し、稼働前に文書化します。
要件整理から運用まで。
ワークフローのデータ、システム、リスクを特定します。
アクセス、承認、保管期間、ログ記録を合意します。
稼働前に、操作と障害時の挙動を確認します。
監視を行い、例外を確認し、変更を管理します。
セキュリティに関する質問票もお受けしています。
お客様のプロジェクトに関する現在の状況はお問い合わせください。このページでは認証の取得を表明していません。セキュリティ質問票への回答と、導入ごとに合意した管理策の文書化を行っています。
モデル、音声、ホスティングの提供元はプロジェクトごとに選定・開示するため、稼働前にご確認いただけます。
要件整理の段階で、言語、精度、応答速度、データの取り扱いに関する要件に基づき、タスクごとにモデルと提供元を選びます。ワークフローは特定の提供元に依存しないため、合意した要件が変われば後から手順単位で変更できます。