人
ワークフローの利用者、確認担当者、管理者の役割。
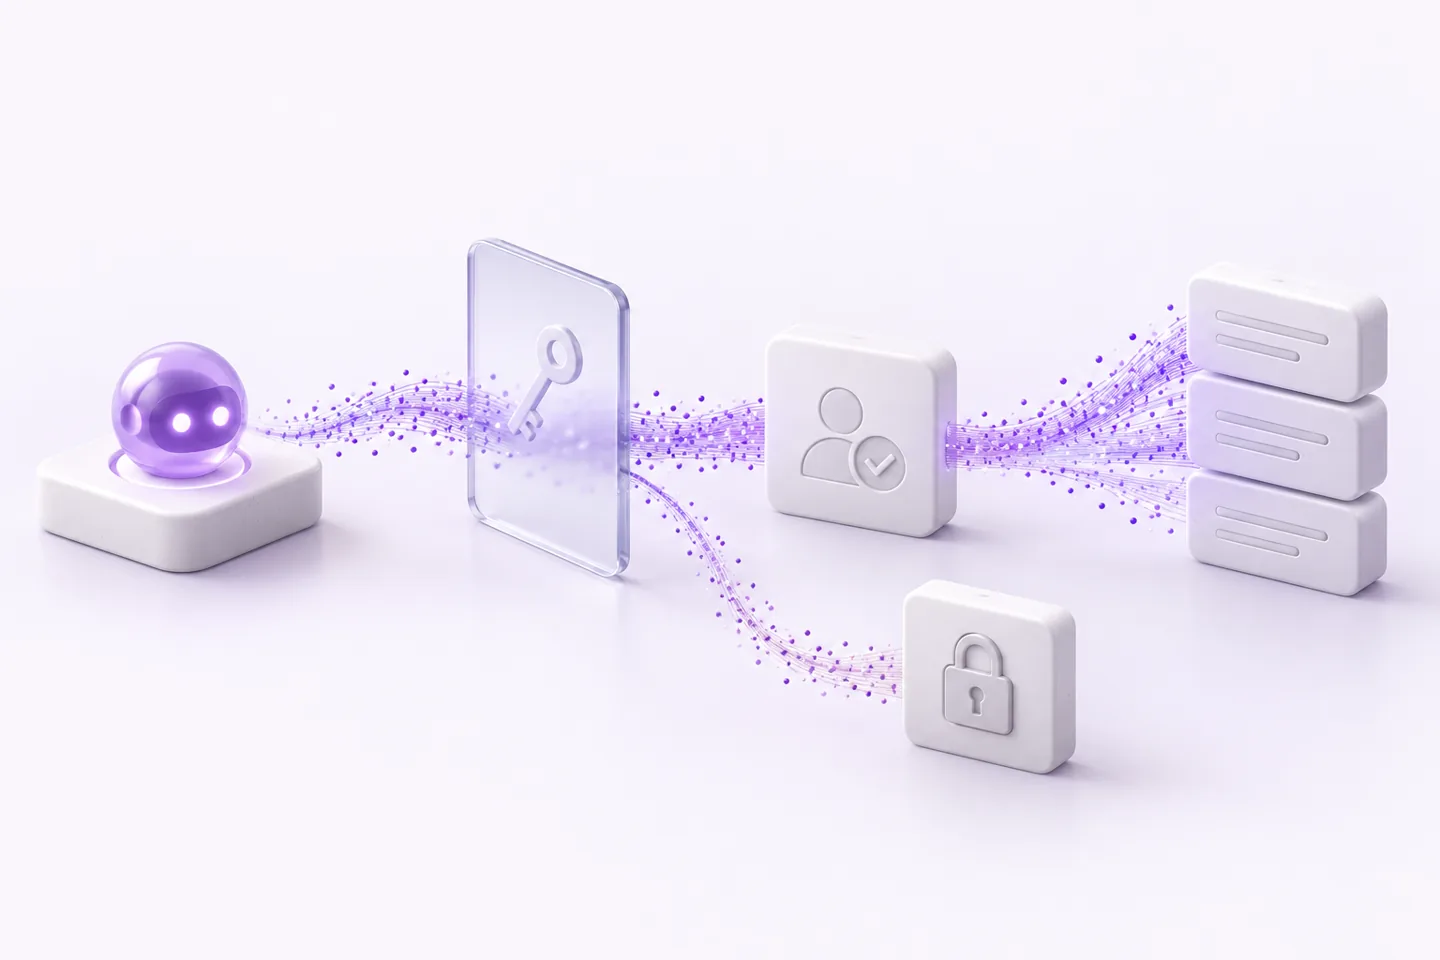
人とエージェントのどちらにも、必要なアクセスだけを付与します。
ワークフローの利用者、確認担当者、管理者の役割。
連携する各システムのサービスアカウントと権限範囲。
顧客間、および合意がある場合はチーム間のデータ分離。
導入ごとに合意します。
ワークフローを閲覧、確認、承認、変更できる人。
各連携で許可する記録と操作。
担当者やワークフローが変わったときにアクセスを確認します。
不要になったアクセスを取り消します。
より広いアクセスを付与する場合は、意図的な判断として記録します。
導入で使用するコンポーネントが対応している場合は、要件整理の段階でSSOについてご相談いただけます。
当社チームのアクセスは、ワークフローの構築とサポートに必要な範囲に限定し、お客様と合意します。
要件整理の段階で、言語、精度、応答速度、データの取り扱いに関する要件に基づき、タスクごとにモデルと提供元を選びます。ワークフローは特定の提供元に依存しないため、合意した要件が変われば後から手順単位で変更できます。