ポリシーチェック
書き込みを行う前に、入力と提案された操作を合意したルールに照らして検証します。
セキュリティと管理
ガードレールは、エージェントを合意した範囲内に保ちます。操作前のポリシーチェック、慎重な判断が必要な手順に対する承認のしきい値、不確かな状況での停止条件を設けます。
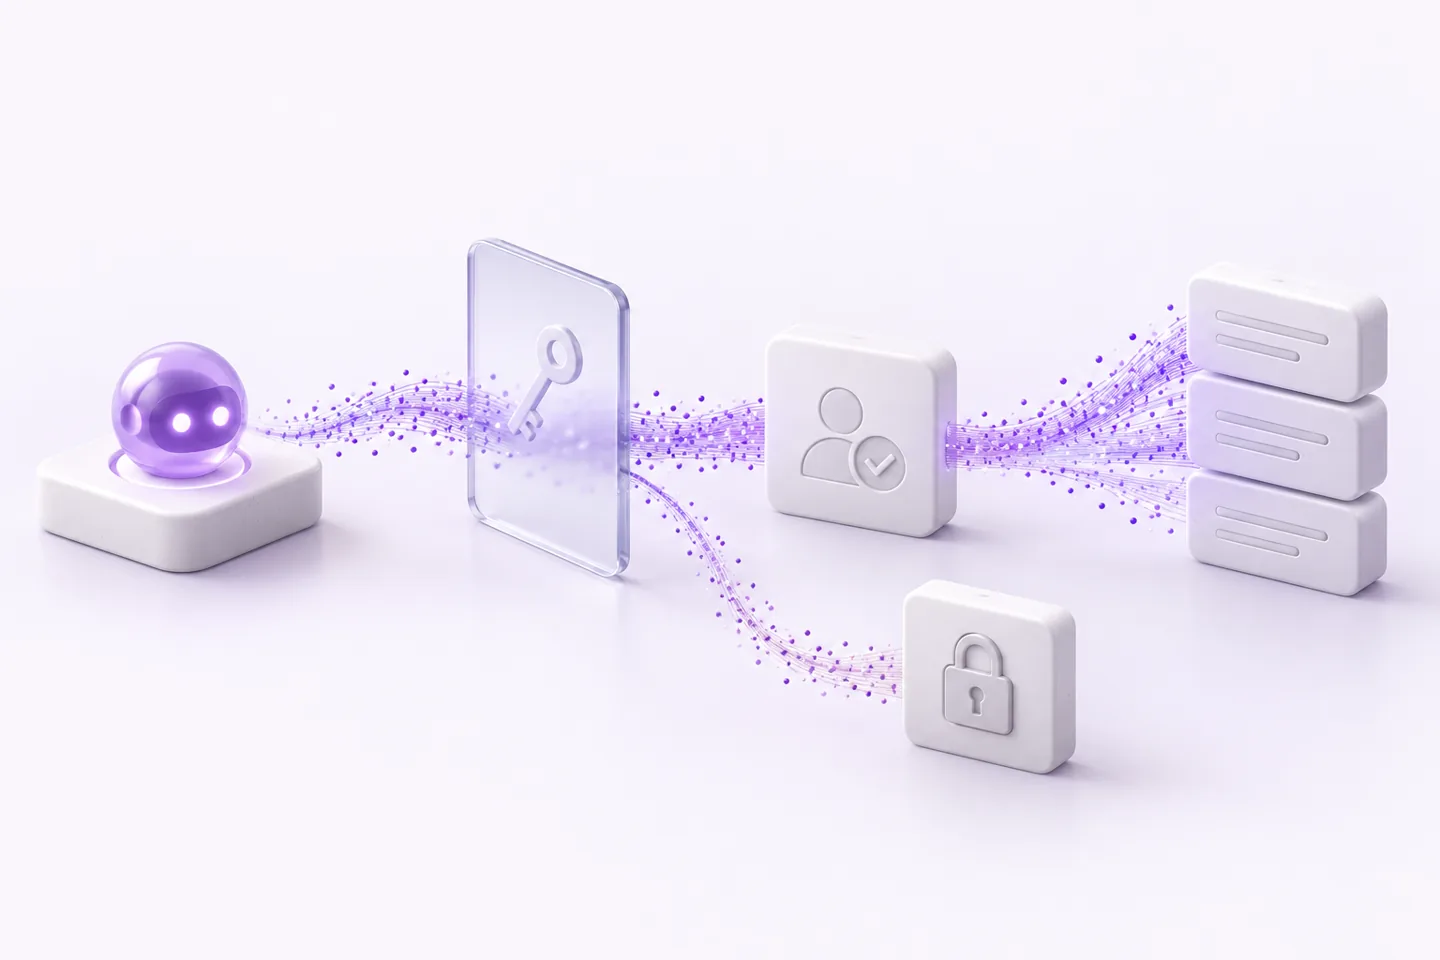
操作ごとのリスクに応じて組み合わせます。
書き込みを行う前に、入力と提案された操作を合意したルールに照らして検証します。
金額、リスクレベル、確信度の基準を超える場合は、担当者の対応を必須にします。
情報が不足している場合や回答が食い違う場合は、一時停止して担当者に引き継ぎます。
各操作の影響度に見合った形で設計します。
エージェントが行う可能性のあるすべての操作。
起こり得る問題と、元に戻せるかどうか。
操作ごとのチェック、承認、停止条件。
稼働前に例外的なケースを試します。
承認制の操作を自動に切り替えるのは、根拠があり、お客様の合意を得た場合に限ります。
ありません。指示、ツール、しきい値の変更は人が行い、反映前に検証と承認を経ます。
操作は保留され、その案件は理由とともに合意した担当者またはキューに送られます。
要件整理の段階で、言語、精度、応答速度、データの取り扱いに関する要件に基づき、タスクごとにモデルと提供元を選びます。ワークフローは特定の提供元に依存しないため、合意した要件が変われば後から手順単位で変更できます。