Pessoas
Funções para utilizadores, revisores e administradores do fluxo.
Segurança e governação
Decida quem pode usar, configurar e aprovar cada agente, e a que sistemas o próprio agente pode aceder.
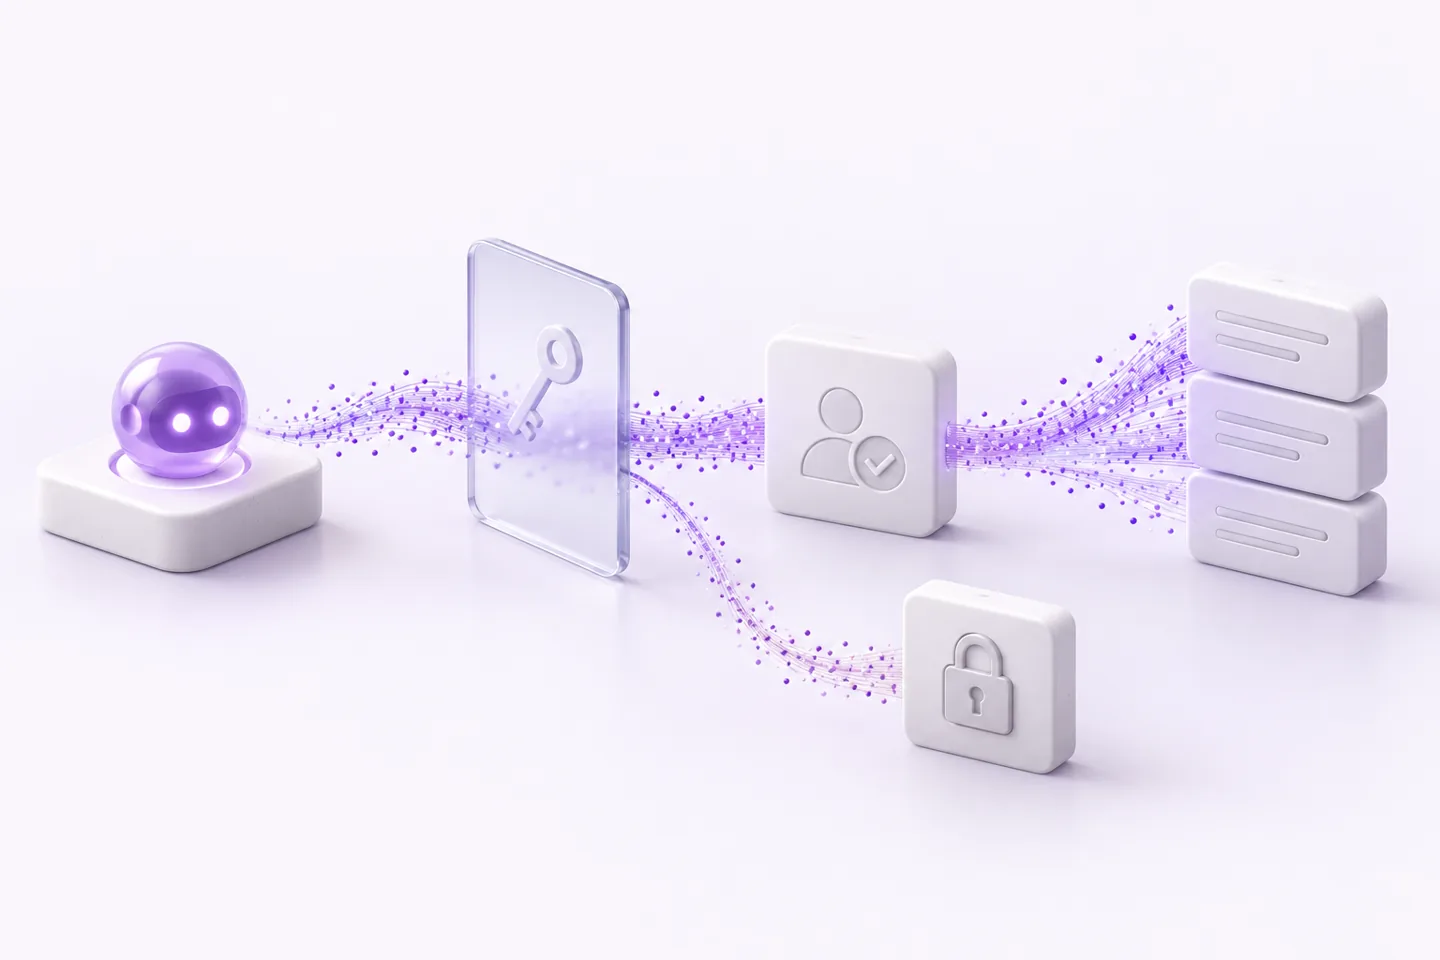
Tanto as pessoas como os agentes recebem apenas o acesso de que precisam.
Funções para utilizadores, revisores e administradores do fluxo.
Contas de serviço e âmbitos para cada sistema ligado.
Separação de dados entre clientes e, quando acordado, entre equipas.
Acordado em cada implementação.
Quem pode ver, rever, aprovar ou alterar o fluxo.
Que registos e ações cada ligação permite.
Verificar o acesso quando as pessoas ou os fluxos mudam.
Revogar o acesso quando deixa de ser necessário.
Um acesso mais amplo é uma decisão deliberada e registada.
Quando os componentes usados na sua implementação o suportam, podemos analisar o SSO ao definir o âmbito.
O acesso da nossa equipa limita-se ao necessário para desenvolver e apoiar o fluxo, e é acordado consigo.
Escolhemos o modelo e o fornecedor para cada tarefa ao definir o âmbito, com base nos requisitos de idioma, precisão, latência e tratamento de dados. O fluxo não está preso a um único fornecedor, pelo que um passo pode ser alterado mais tarde se os requisitos acordados mudarem.
Conversa inicial
Traga-nos um processo, um pedido recorrente ou uma pilha de documentos. Vamos avaliar onde os agentes fazem sentido e o que a implementação exige.
Marcar uma conversa inicial