Personas
Roles para usuarios, revisores y administradores del flujo.
Seguridad y gobernanza
Decide quién puede usar, configurar y aprobar cada agente, y a qué sistemas puede acceder el propio agente.
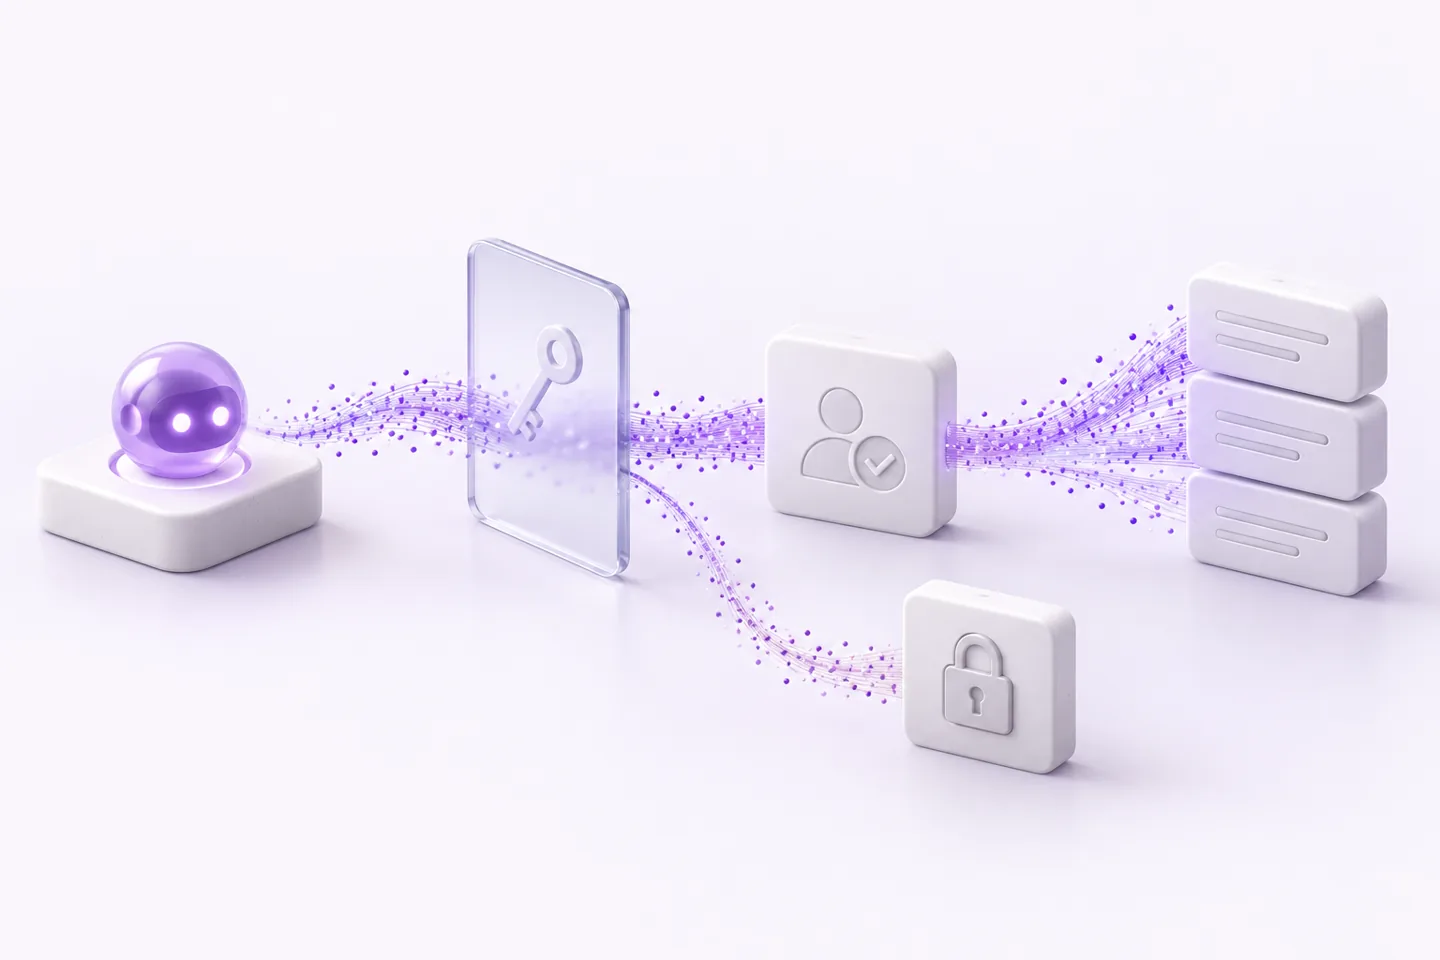
Tanto las personas como los agentes reciben solo el acceso que necesitan.
Roles para usuarios, revisores y administradores del flujo.
Cuentas de servicio y permisos para cada sistema conectado.
Separación de datos entre clientes y, cuando se acuerde, entre equipos.
Se acuerda en cada implantación.
Quién puede ver, revisar, aprobar o cambiar el flujo.
Qué registros y acciones permite cada conexión.
Comprueba el acceso cuando cambian las personas o los flujos.
Revoca el acceso cuando ya no se necesita.
Un acceso más amplio es una decisión deliberada y registrada.
Si los componentes de tu implantación lo permiten, podemos tratar el SSO al definir el alcance.
El acceso de nuestro equipo se limita a lo necesario para desarrollar y mantener el flujo, y se acuerda contigo.
Elegimos el modelo y el proveedor de cada tarea al definir el alcance, según los requisitos de idioma, precisión, latencia y tratamiento de datos. El flujo no depende de un solo proveedor, así que un paso puede cambiarse más adelante si cambian los requisitos acordados.
Llamada inicial
Tráenos un proceso, una consulta recurrente o un montón de documentos. Estudiaremos dónde encajan los agentes y qué necesita una implantación útil.
Reservar una llamada inicial