Controlli sulle policy
Verifica input e azioni proposte rispetto a regole concordate prima di scrivere qualsiasi dato.
Sicurezza e governance
I guardrail mantengono gli agenti entro limiti concordati: controlli sulle policy prima delle azioni, soglie di approvazione per i passaggi sensibili e condizioni di arresto quando qualcosa è incerto.
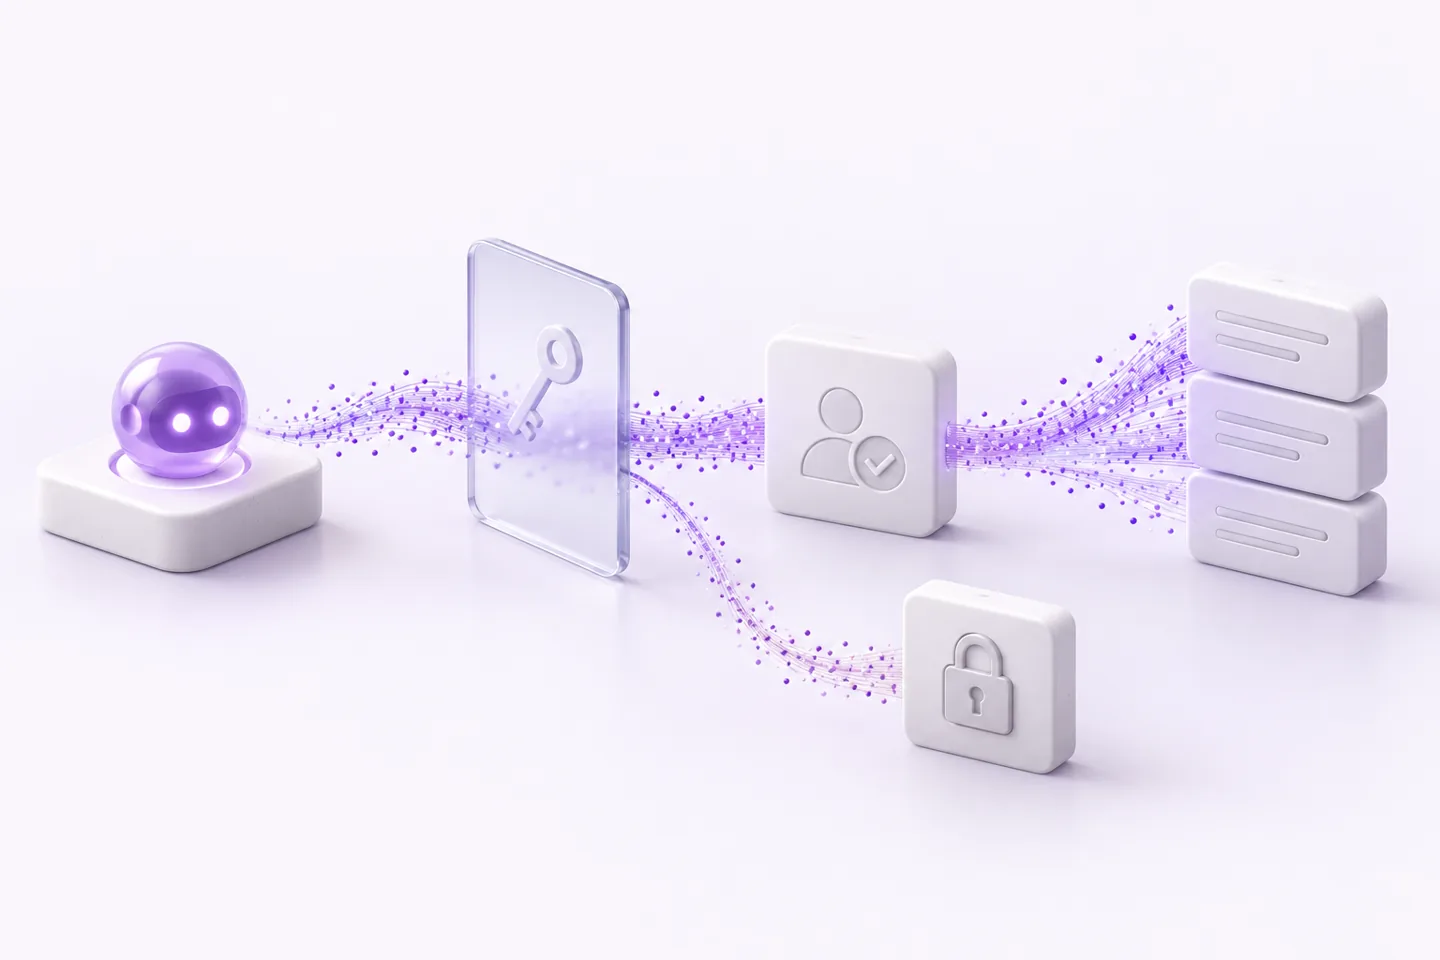
Combinati in base al rischio di ogni azione.
Verifica input e azioni proposte rispetto a regole concordate prima di scrivere qualsiasi dato.
Richiedi una persona oltre un determinato valore, livello di rischio o limite di affidabilità.
Fermati e passa la mano quando mancano informazioni o le risposte sono in conflitto.
In proporzione all’impatto di ogni azione.
Ogni azione che l’agente può compiere.
Cosa potrebbe andare storto e quanto è reversibile.
Verifiche, approvazioni e condizioni di arresto per ogni azione.
Prova i casi limite prima dell’avvio.
Un’azione può passare dall’approvazione all’esecuzione automatica solo sulla base di evidenze e con il tuo accordo.
No. Le modifiche a istruzioni, strumenti o soglie sono fatte da persone, testate e approvate prima del rilascio.
L’azione viene sospesa e il caso passa alla persona o alla coda concordata, con il motivo.
Scegliamo modello e fornitore per ogni attività durante la definizione dell’ambito, in base a lingua, accuratezza, latenza e requisiti di trattamento dei dati. Il flusso non è legato a un unico fornitore, quindi un passaggio può essere cambiato in seguito se i requisiti concordati cambiano.
Chiamata conoscitiva
Portaci un processo, una richiesta ricorrente o una pila di documenti. Valuteremo dove usare gli agenti e cosa serve per un’implementazione utile.
Prenota una chiamata conoscitiva